
Forensische Analyse nach einem WooCommerce-Hack
Ein mittelständischer WooCommerce-Shop zeigte plötzlich Werbung für Online-Casinos. Der Website-Betreuer hat schnell und gründlich bereinigt. Der Shop wollte trotzdem unabhängig wissen, was wirklich passiert war und ob Kundendaten betroffen sind.
Die Ausgangslage
Die Angreifer hatten mehr als drei Wochen lang die volle Kontrolle über den Shop: drei versteckte Administrator-Konten und vier getarnte Schadplugins, darunter eine Fernsteuerung. Die Plugins blendeten sich selbst und die fremden Konten aus der WordPress-Verwaltung aus. Wer dort nachsah, sah einen normalen Shop.
Das Sicherheits-Plugin hatte die Schadplugins zwei Tage vor der Entdeckung erkannt und gemeldet. Gelesen hat die Warnung zunächst niemand.
Dazu kam ein alarmierender Befund in den Logs: minütliche Massenabrufe von Bestelldaten. Der Shop musste entscheiden, was er der Datenschutzbehörde meldet, und dafür bleiben in der Regel 72 Stunden.
Unser Vorgehen
Wir haben rund 30 Tage Server-Protokolle ausgewertet und den Angriff über mehrere Backup-Generationen rekonstruiert, ohne ins Live-System einzugreifen. Eine Sicherung von vor dem Einbruch war nachweislich sauber. Sie diente als Referenz, um jede Veränderung zu belegen.
So ließ sich der Einstiegsweg nachweisen: eine präparierte Anfrage an eine ungeschützte Schnittstelle, eine Sekunde später existierte ein neues Admin-Konto. Kein geknacktes Passwort, über 13.000 Rateversuche waren gescheitert.
Die verdächtigen Massenabrufe haben wir genau geprüft. Sie stammten von der eigenen Warenwirtschaft des Shops, die Abrufversuche des Angreifers scheiterten an fehlenden Zugangsschlüsseln.
Das Ergebnis
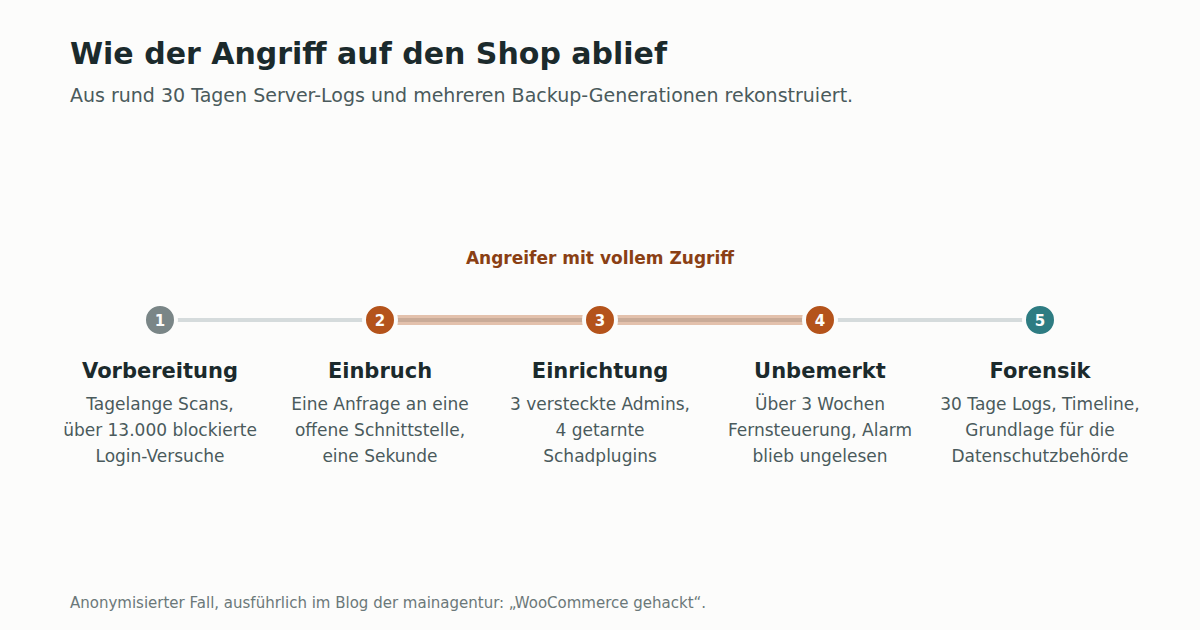
- Lückenlose Timeline vom letzten sauberen Stand bis zur Bereinigung
- Einstiegsweg belegt, andere Wege sauber ausgeschlossen
- Ehrliche Datenlage für die Meldung an die Landesdatenschutzbehörde: kein Abfluss nachgewiesen, aber auch nicht auszuschließen
- Klare Empfehlungen: Neuaufbau auf sauberer Basis, alle Zugangsdaten tauschen, verseuchte Backups löschen
Technische Feststellung und rechtliche Bewertung haben wir dabei strikt getrennt. Die Entscheidung über die Meldung lag beim Shop und seinem Datenschutzbeauftragten.
Wie der Angriff Schritt für Schritt ablief, steht in der ausführlichen Fallstudie: Wie der Angriff ablief und was die Log-Analyse wirklich verriet. Wenn bei dir gerade etwas nicht stimmt: WordPress-Hilfe im Notfall.
Den Namen des Shops nennen wir aus Vertraulichkeitsgründen nicht.
Unsere Leistungen für dieses Projekt
Tools & Technologien
WordPress, WooCommerce, PHP