
Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen. Sie stecken in praktisch jeder PHP-Version seit PHP 5 und erlauben Angreifern, ohne Passwort fremden Code auf deinem Webserver auszuführen. Das BSI warnt mit Stufe Orange und hält breite Angriffe innerhalb weniger Stunden nach Erscheinen der Patches für wahrscheinlich. Betroffen ist fast jede WordPress-Seite, jeder Shop und jedes Kontaktformular, das auf PHP läuft.
Kurz zusammengefasst:
- Die Lücken heißen CVE-2026-109618 und CVE-2026-109619, Spitzname „PHP2Shell“. Bewertung: 9,2 von 10 nach CVSS 4.0, dem Standard für die Einstufung von Sicherheitslücken.
- Geschlossen sind sie in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Für PHP 8.1, 8.0 und 7.4 gibt es nur noch Korrekturen im Quellcode, aber keine fertige neue Version.
- Bei Shared Hosting spielt dein Hoster das Update ein. Du kannst aber prüfen, welche PHP-Version deine Seite nutzt, und sie oft selbst umstellen.
- Ein schneller Patch schützt vor neuen Angriffen. Wer vorher schon drin war, bleibt drin. Deshalb lohnt sich in den nächsten Tagen ein Blick auf Anzeichen für einen Einbruch.
Was ist PHP2Shell?
PHP ist die Programmiersprache, auf der WordPress, Joomla, TYPO3, Shopware, WooCommerce und unzählige Kontaktformulare laufen. Jede Seite, die du im Browser aufrufst, wird bei diesen Systemen von PHP auf dem Server zusammengebaut.
Die beiden Lücken sitzen genau dort, wo PHP Anfragen aus dem Internet verarbeitet. Bei der einen räumt PHP falsch auf, wenn einem Skript der Arbeitsspeicher ausgeht. Bei der anderen bleiben nach einem schweren Fehler Reste einer Anfrage im Speicher liegen, und die nächste Anfrage arbeitet damit weiter. Für einen Angriff braucht niemand ein Login und niemand muss irgendwo klicken. Es reicht, viele gezielt präparierte Anfragen an die Website zu schicken. Die Sicherheitsfirma Calif, die die Lücken mitentdeckt hat, führt in einem Video vor, wie sie nach 38 Sekunden Befehle auf einem Webserver ausführt (Bericht bei heise online).
Deshalb der Vergleich mit „Log4Shell“ von 2021: Die Lücke steckt nicht in einem einzelnen Plugin, sondern in der Grundlage, auf der alles andere aufbaut.
Bin ich betroffen?
Wenn deine Website mit WordPress oder einem anderen PHP-System läuft: sehr wahrscheinlich ja, bis dein Server die gepatchte Version hat. Entscheidend ist nicht, welches Theme oder welche Plugins du nutzt, sondern welche PHP-Version auf dem Server läuft.
| Deine PHP-Version | Lage | Was zu tun ist |
|---|---|---|
| 8.3, 8.4 oder 8.5 | Patch verfügbar | Warten, bis der Hoster aktualisiert hat, und das nachprüfen |
| 8.2 | Patch verfügbar, Support endet am 31.12.2026 | Jetzt auf 8.3 oder 8.4 umstellen, dann ist das nächste Problem gleich mit erledigt |
| 8.1, 8.0 oder 7.4 | Nur Korrekturen im Quellcode, keine neue Version. Ob dein Hoster sie einbaut, ist offen. | Umstellen, so schnell es geht |
| 7.3 oder älter | Kein Patch | Umstellen, so schnell es geht |
So prüfst du in WordPress, welche PHP-Version läuft
Du brauchst dafür ein Konto mit Administrator-Rechten. Dann dauert es keine Minute:
- Melde dich in WordPress an und klicke im Menü links auf Werkzeuge, dann auf Website-Zustand.
- Wechsle oben auf der Seite in den Reiter Bericht.
- Klapp den Abschnitt Server auf.
- In der Zeile PHP-Version steht die Version, die gerade läuft, zum Beispiel 8.3.6.
Ohne Zugang zu WordPress hilft die Verwaltungsoberfläche deines Hosters weiter. Dort gibt es fast immer einen Punkt wie „PHP-Version“ oder „PHP-Einstellungen“.
Wichtig: Eine Versionsnummer wie 8.3.6 kann trotzdem gepatcht sein. Linux-Distributionen und manche Hoster flicken ältere Stände nach, ohne die Nummer zu ändern. Ubuntu zum Beispiel liefert die Korrektur für PHP 8.3 als 8.3.6-0ubuntu0.24.04.13 aus. Im Zweifel fragst du beim Support nach, ob der Patch für CVE-2026-109618 und CVE-2026-109619 eingespielt ist.
Shared Hosting: Du kannst nicht patchen, aber du kannst etwas tun
Die meisten kleinen Unternehmen haben keinen eigenen Server, sondern ein Webhosting-Paket bei all-inkl*², IONOS, STRATO, Hetzner, netcup oder einem anderen Anbieter. Dort hast du keinen Zugriff auf das Betriebssystem. Das PHP-Update spielt der Hoster ein, und wann das passiert, entscheidet er.
Drei Dinge liegen trotzdem bei dir:
- PHP-Version prüfen und umstellen. Bei vielen Hostern wählst du die PHP-Version pro Domain selbst aus. Läuft deine Seite noch auf 8.1 oder älter, hängt der Schutz davon ab, ob dein Hoster die Quellcode-Korrekturen selbst einbaut. Läuft sie auf 8.2, endet der Support am Jahresende. Vor dem Umstellen ein Backup machen und danach die wichtigsten Seiten und das Kontaktformular einmal durchklicken. Alte Plugins vertragen eine neue PHP-Version nicht immer. Welche Version du brauchst und wie du sicher umstellst, steht in PHP-Version und WordPress.
- Beim Hoster nachfragen. Eine kurze Mail an den Support („Ist der Patch für PHP2Shell auf meinem Server eingespielt, und seit wann?“) kostet zwei Minuten. Die Antwort brauchst du auch für den nächsten Punkt.
- Die Website auf Einbruchspuren prüfen. Dazu gleich mehr.
Mit einem eigenen Server oder VPS sieht es anders aus: Dann bist du selbst für das Update zuständig. Kommt deine PHP-Version aus einer Fremdquelle wie dem Ondřej-Surý-Paketarchiv, prüfe genau, ob dort die gepatchte Version schon angekommen ist. Bis dahin nennt die offizielle PHP-Sicherheitsmeldung Notmaßnahmen in der Serverkonfiguration, die einzelne Angriffswege schließen.
Gepatcht heißt nicht sauber
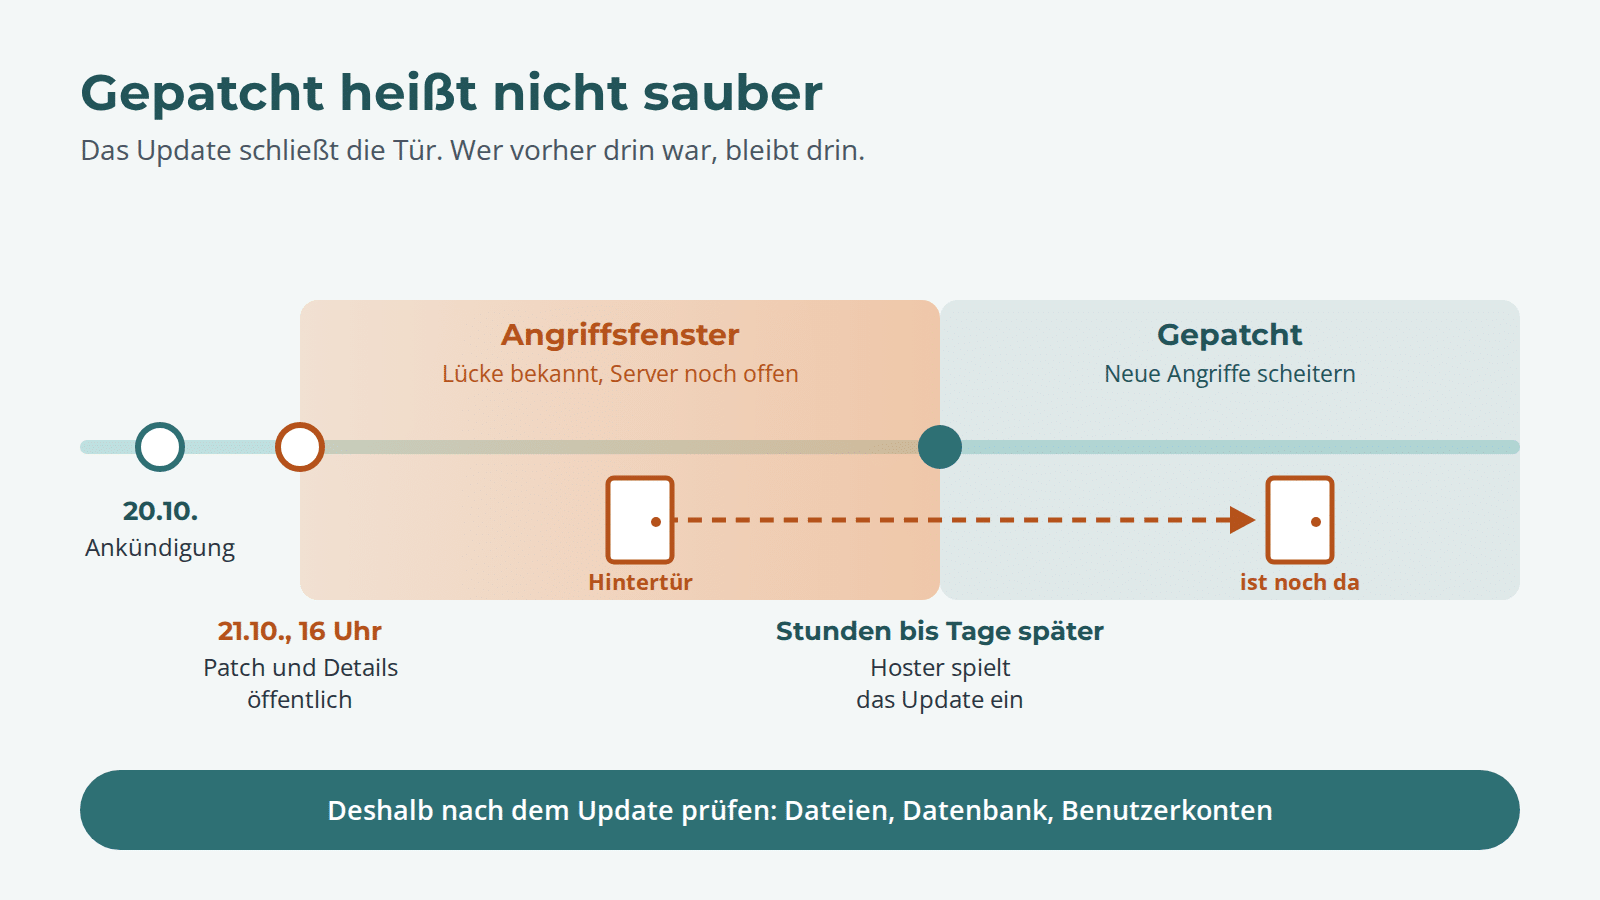
Hier liegt der Punkt, den viele übersehen. Ein Update schließt die Tür. Wer zwischen Bekanntwerden der Lücke und dem Update schon durch die Tür gekommen ist, bleibt im Haus.
Angreifer gehen bei solchen Lücken nach einem festen Muster vor. Automatisierte Werkzeuge suchen das Netz nach verwundbaren Servern ab, dringen ein und hinterlegen eine Hintertür: eine unauffällige PHP-Datei, die ihnen auch nach dem Patch Zugriff gibt. Benutzt wird der Zugang oft erst Tage oder Wochen später, zum Beispiel für Spam-Seiten, Weiterleitungen auf Betrugsseiten oder den Versand von Spam-Mails über deinen Server.
Das Zeitfenster war diesmal knapp. Das PHP-Projekt hat die Lücke am 20. Oktober angekündigt, laut Sicherheitshinweis des BSI kursierten schon vor dem Patch unbestätigte Berichte über fertige Exploits, und je nach Hoster vergingen nach der Veröffentlichung noch Stunden bis Tage bis zum Update. Auch wenn dein Hoster schnell war, ist ein Einbruch in diesem Zeitraum also nicht ausgeschlossen.
Wie lange so etwas unbemerkt bleiben kann, zeigt ein Fall aus unserer Praxis: WooCommerce gehackt, vier Wochen unbemerkt, trotz Sicherheits-Plugin. Wenn du nicht selbst suchen willst: Website auf Schadcode prüfen lassen.
Anzeichen, dass deine Website kompromittiert sein könnte
- Neue Administratoren in WordPress, die niemand angelegt hat.
- PHP-Dateien im Ordner wp-content/uploads. Dort gehören Bilder und PDFs hin, kein Programmcode.
- Besucher landen auf fremden Seiten, oft nur auf dem Smartphone oder nur, wenn sie von Google kommen. Du selbst siehst als eingeloggte Person nichts davon.
- Bei einer Google-Suche nach site:deinedomain.de tauchen Seiten auf, die du nie angelegt hast, häufig mit Pharma-, Casino- oder Shop-Begriffen.
- Die Google Search Console meldet ein Sicherheitsproblem, oder der Browser zeigt eine Warnseite.
- Dein Hoster meldet ungewöhnlich viel ausgehenden Mailversand oder sperrt das Paket.
- Geänderte Dateien wie .htaccess, wp-config.php oder index.php mit einem Datum, an dem niemand etwas gemacht hat.
Keines dieser Zeichen ist ein Beweis, und das Fehlen aller ist keine Entwarnung. Gute Hintertüren fallen gerade nicht auf. Eine Prüfung heißt deshalb: Dateien mit dem Originalstand von WordPress, Theme und Plugins vergleichen, Uploads und Datenbank nach eingeschleustem Code durchsuchen und Benutzerkonten kontrollieren.
Was du jetzt nicht tun solltest: Einfach ein altes Backup zurückspielen, ohne zu wissen, wann der Einbruch war. Ist die Hintertür schon im Backup enthalten, spielst du sie gleich mit zurück. Wie ein Backup-Plan aussieht, der auch hier trägt, steht in Der perfekte WordPress Backup-Plan.
Lass deine Website auf Schadcode prüfen
Für 55 € zzgl. MwSt. prüfen wir deine WordPress-Website auf Spuren eines Einbruchs über PHP2Shell.
Das Angebot richtet sich ausschließlich an Unternehmen, Selbstständige und Vereine, nicht an Privatpersonen. Alle genannten Preise verstehen sich zuzüglich 19 % Mehrwertsteuer.
Im Preis enthalten:
- Abgleich der WordPress-, Theme- und Plugin-Dateien mit dem Originalstand
- Suche nach Hintertüren und fremdem Code, auch in der Datenbank
- Kontrolle aller Benutzerkonten und Administratorrechte
- PHP-Dateien im Upload-Ordner und an den typischen Verstecken
- Kurze schriftliche Einschätzung: sauber, auffällig oder kompromittiert
Finden wir Schadcode, bekommst du vor der Bereinigung ein Angebot. Wie viel Arbeit eine Bereinigung macht, hängt vom Befund ab. Deshalb gibt es dafür keinen Pauschalpreis, und ohne deine Freigabe fangen wir nichts an.
Für andere Probleme mit WordPress gibt es unsere WordPress-Hilfe.
Fazit auf einen Blick
- PHP2Shell betrifft fast jede PHP-Website. Geschützt bist du erst mit PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 oder einem gleichwertigen Patch deines Hosters.
- Bei Shared Hosting patcht der Hoster. Deine Aufgaben: PHP-Version prüfen, von 8.2 und älter auf 8.3 oder 8.4 wechseln, beim Support nach dem Patchstand fragen.
- Der Patch entfernt keinen Einbruch, der vorher stattgefunden hat. Eine Prüfung auf Schadcode in den nächsten Tagen ist die sichere Seite.
Häufige Fragen zu PHP2Shell
Ist WordPress selbst von PHP2Shell betroffen?
Die Lücke steckt nicht in WordPress, sondern in PHP, auf dem WordPress läuft. Ein WordPress-Update hilft deshalb nicht. Geschlossen wird sie nur durch ein PHP-Update auf dem Server.
Mein Hoster hat schon gepatcht. Bin ich damit sicher?
Vor neuen Angriffen über diese Lücke ja. Ob jemand vor dem Patch eingedrungen ist und eine Hintertür hinterlassen hat, zeigt das Update nicht. Das lässt sich nur durch eine Prüfung der Dateien, der Datenbank und der Benutzerkonten klären.
Was kostet eine Prüfung auf PHP2Shell-Schadcode?
Bei uns kostet die Prüfung einer WordPress-Website mit kurzer schriftlicher Einschätzung 55 € zzgl. MwSt. Das Angebot gilt nur für Unternehmen, Selbstständige und Vereine, nicht für Privatpersonen. Finden wir Schadcode, bekommst du vor der Bereinigung ein Angebot, weil der Aufwand stark vom Befund abhängt.
Kann ich die PHP-Version bei meinem Hoster selbst ändern?
Bei den meisten Webhosting-Paketen ja, meist pro Domain in der Verwaltungsoberfläche. Vorher ein Backup anlegen und danach die Seite durchklicken, weil ältere Plugins mit neueren PHP-Versionen Probleme haben können.
Warum sollte ich von PHP 8.2 wegwechseln, wenn es einen Patch gibt?
PHP 8.2 bekommt nur noch bis zum 31. Dezember 2026 Sicherheitsupdates. Die nächste Lücke nach diesem Datum bleibt offen. Wer jetzt ohnehin prüft und testet, erledigt den Wechsel auf 8.3 oder 8.4 in einem Durchgang.
Woran erkenne ich, ob meine Website gehackt wurde?
Typische Zeichen sind unbekannte Administratoren, PHP-Dateien im Upload-Ordner, Weiterleitungen auf fremde Seiten, fremde Seiten in den Google-Ergebnissen und Warnungen in der Search Console. Fehlen diese Zeichen, ist die Seite trotzdem nicht sicher sauber, denn gute Hintertüren bleiben unauffällig.
Hilft ein Sicherheits-Plugin gegen PHP2Shell?
Nur begrenzt. Ein Plugin läuft selbst in PHP und kommt bei manchen Angriffswegen zu spät. Laut BSI wurde ein Angriff gezeigt, der greift, bevor überhaupt Code der Website läuft, also auch vor WordPress und jedem Plugin. Eine Web Application Firewall vor dem Server kann bekannte Angriffsmuster abfangen, ersetzt aber das Update nicht.
Quellen
- PHP-Projekt: Sicherheitsmeldung und Notmaßnahmen zu CVE-2026-109618 und CVE-2026-109619
- BSI-IT-Sicherheitshinweis BITS-H 2026-297981-1132, Version 1.1: PHP, kritische Schwachstellen bedrohen Webanwendungen weltweit (PDF)
- BSI: Pressemitteilung zur kritischen PHP-Schwachstelle, 21.10.2026
- heise online: php2shell, kritische Sicherheitslücken erlauben Codeeinschleusung in PHP
- Calif: PHP2Shell, Analyse und Vorführung
- Ubuntu Security: CVE-2026-109618
Artikel teilen:

Über den Autor
Tim Ehling
Seit über zwei Jahrzehnten beschäftige ich mich mit Webentwicklung – und seit 2006 ganz besonders intensiv mit WordPress. Ich entwickle und optimiere Webseiten, betreue sie langfristig durch zuverlässige Wartung und biete Schulungen für alle, die WordPress sicher und effizient nutzen möchten. Außerdem unterstütze ich Unternehmen dabei, ihre Social-Media-Kanäle und SEO-Strategien so zu verbessern, dass sie bei Kunden und Suchmaschinen gleichermaßen gut ankommen.
Schreibe einen Kommentar